Společnost N-able vydala mimořádnou opravu pro zranitelnost CVE-2026-86218 v platformě N-central, která s hodnocením CVSS 10 umožňuje neověřenému útočníkovi spustit na serveru libovolný kód. Jde už o pátou závažnou zranitelnost jejích produktů zveřejněnou během několika posledních týdnů.
Acresia Digest

Americké orgány spolu s Europolem, bezpečnostní organizací Shadowserver a policiemi Bulharska, Maďarska a Rumunska rozbily komunikační síť, kterou zločinci využívali k šíření škodlivého softwaru od roku 2003.
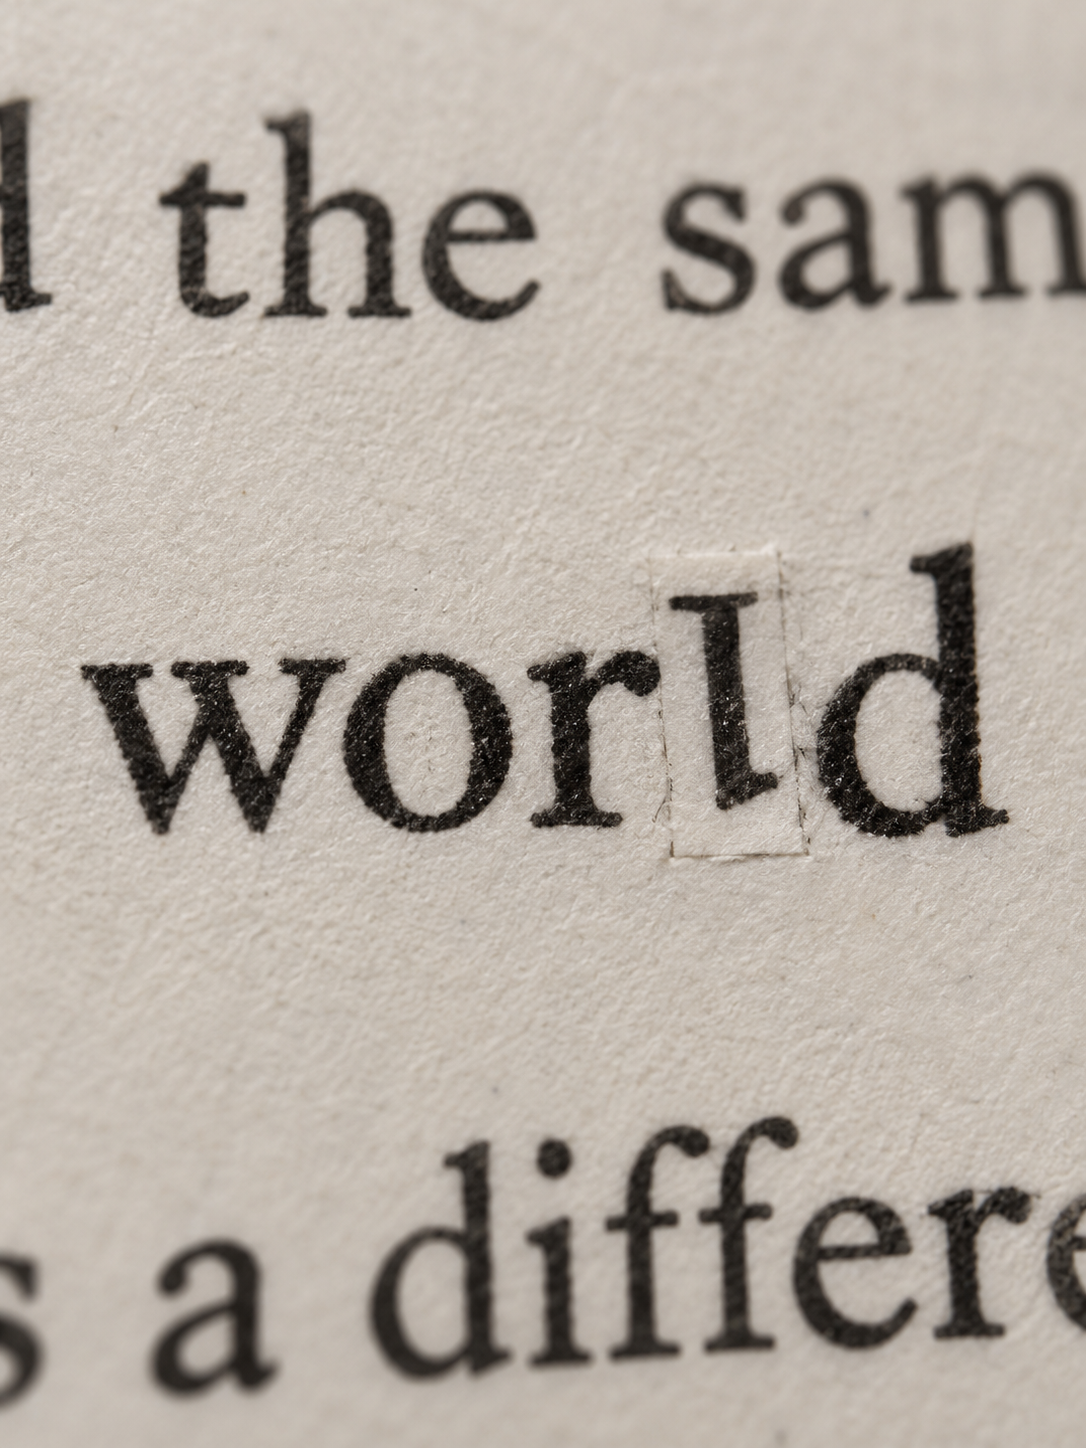
Microsoft zdokumentoval techniku známou dosud především z útoků na jazykové modely, kterou útočníci nově využívají i v klasických phishingových kampaních. Neviditelné unicode znaky vložené doprostřed slov jako „funding" dokážou oklamat e-mailové filtry, aniž by si příjemce jakékoli změny všiml.

Bezpečnostní firma Huntress zdokumentovala tři na sobě nezávislé útoky, při kterých útočníci zneužili nástroj pro vzdálenou správu ScreenConnect k instalaci podvržených klientů a následnému šíření vícestupňového škodlivého kódu na další zařízení v síti.
Bezpečnostní firma Sansec upozornila na dosud neopravenou zranitelnost přezdívanou StyleSmuggler, kterou útočníci od začátku září aktivně zneužívají k neautentizovanému spuštění kódu na e-shopech postavených na Magentu a Adobe Commerce.
Národní úřad pro kybernetickou a informační bezpečnost upozornil na cílené phishingové kampaně proti uživatelům komunikační aplikace Signal, které přisuzuje aktérům napojeným na Ruskou federaci. Útočníci se nesnaží prolomit šifrování, ale získat přístup k účtu podvodem.

Trojice zranitelností v operačním systému RouterOS umožňuje útočníkovi získat plná administrátorská oprávnění na routeru MikroTik, aniž by znal heslo nebo měl platný šifrovací klíč. Chyby jsou podle bezpečnostních výzkumníků aktivně zneužívány od začátku září a jen v Česku je jim vystaveno přes šest tisíc zařízení s SSH přístupným z internetu.
Dvě nově opravené chyby umožňují útočníkovi s právy správce uvnitř virtuálního stroje spustit kód přímo na hostitelském počítači, a obejít tak základní princip oddělení virtualizovaného prostředí.
Bezpečnostní výzkumník Ryan Dewhurst ze společnosti Previdian zaznamenal první pokusy o zneužití zranitelnosti CVE-2026-19490 v NetScaler ADC a Gateway jen den poté, co se na internetu objevil funkční proof-of-concept kód. Citrix přitom opravu vydal už v polovině srpna.